


SBOM im Vulnerability Management: Befunde prüfen
Eine Komponentenliste enthält Paketnamen und Versionen. Ein Analysewerkzeug verknüpft diese Daten mit bekannten Sicherheitsmeldungen. Dazwischen liegt ein entscheidender Schritt: Stimmen die Identität der Komponente und die Zuordnung des Befunds? Wer eine SBOM im Vulnerability Management nutzt, braucht nachvollziehbare Antworten auf diese technischen Fragen. Unsere Experten und Referenten Ruben Brick und Yvette Teiken veranschaulichen diese Arbeit […]
SBOM in CI/CD integrieren: Workflow für Entwicklungsteams
Eine SBOM kann beim ersten Versuch schnell entstehen. Schwieriger ist die Frage, ob sie auch beim nächsten Release noch stimmt. Neue Pakete, aktualisierte Bibliotheken und veränderte Build-Konfigurationen ändern den Softwarebestand. Eine manuell gepflegte Datei verliert dabei leicht den Bezug zur tatsächlichen Anwendung. Wenn Sie eine SBOM in CI/CD integrieren, koppeln Sie ihre Erzeugung und Weitergabe […]
SBOM erstellen mit cdxgen: Einstieg und Qualitätsprüfung
Wer eine SBOM erstellen möchte, braucht einen klar abgegrenzten Softwarestand und einen passenden Generator. Ein Softwareprojekt enthält mehrere Bibliotheken und weitere Abhängigkeiten, die diese Bibliotheken mitbringen. Wie lässt sich dieser Bestand als maschinenlesbare SBOM erfassen? Dieser Beitrag führt von der Auswahl des untersuchten Softwarestands über den Generatoraufruf bis zur Prüfung der entstandenen Datei. Eine SBOM, […]
SBOM in der Praxis: 5 Erkenntnisse aus unserem IHK Vortrag
SBOM in der Praxis: Ruben Brick und Yvette Teiken zeigen, wie Sie SBOMs erstellen, in die Entwicklung integrieren und für Sicherheitsanalysen nutzen.
Cybersicherheit ist nicht nur etwas für Tech-Giganten – KMU müssen jetzt handeln

Cybersicherheit betrifft uns alle – auch kleine und mittlere Unternehmen Ich schreibe diesen Artikel als Gründer und Inhaber eines kleinen bis mittleren Softwareunternehmens. Bei erminas entwickeln wir Software für die industrielle Digitalisierung. Unsere Lösungen werden von Kunden in produktiven Umgebungen eingesetzt – und das bedeutet Verantwortung. Verantwortung für funktionierende Systeme, für Sicherheit und für Vertrauen. […]
CVEs, CWEs und SBOMs: Grundlagen für modernes Schwachstellenmanagement
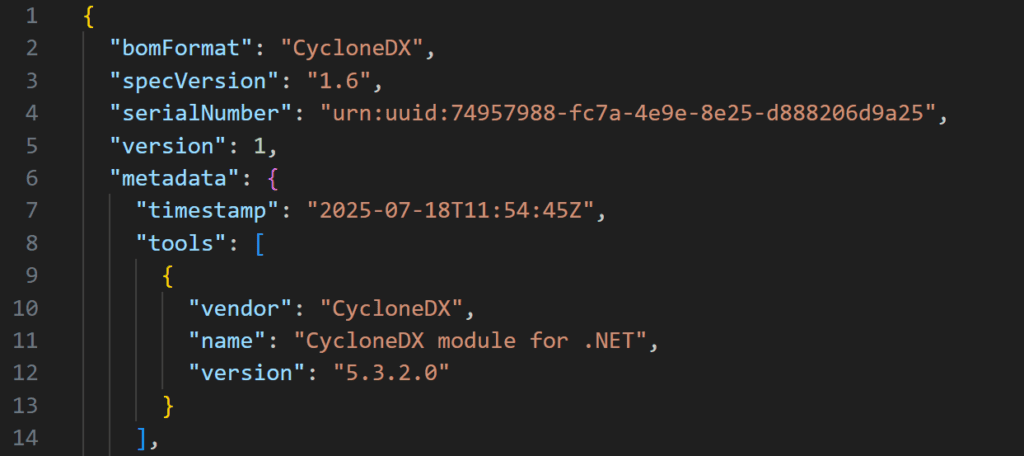
In einer zunehmend digitalisierten Welt wird Software immer komplexer. Anwendungen bestehen aus zahlreichen Bibliotheken und Abhängigkeiten, die Sicherheitsrisiken bergen können. Mit dem Cyber Resilience Act (CRA) sind Unternehmen verpflichtet, ihre gesamte Software Supply Chain transparent und sicher zu gestalten. SBOMs, CVEs und CWEs bilden dabei die Grundlage für ein modernes Schwachstellenmanagement, aber wie hängt das […]
EUVD statt Abhängigkeit: Warum Europa jetzt auf eigene Schwachstellen-Datenbanken setzen muss
Im April 2025 stand die IT-Sicherheitswelt kurz vor einem Chaos: Die Finanzierung des CVE-Programms durch die US-Regierung wurde nicht wie erwartet verlängert. Erst in letzter Minute sprang die US-Behörde CISA ein und verhinderte den Stillstand. Doch die Unsicherheit bleibt. Dieses Ereignis hat einmal mehr verdeutlicht, wie fragil die globale Sicherheitsinfrastruktur ist, wenn sie auf einem […]