


SBOM erstellen mit cdxgen: Einstieg und Qualitätsprüfung
Wer eine SBOM erstellen möchte, braucht einen klar abgegrenzten Softwarestand und einen passenden Generator. Ein Softwareprojekt enthält mehrere Bibliotheken und weitere Abhängigkeiten, die diese Bibliotheken mitbringen. Wie lässt sich dieser Bestand als maschinenlesbare SBOM erfassen? Dieser Beitrag führt von der Auswahl des untersuchten Softwarestands über den Generatoraufruf bis zur Prüfung der entstandenen Datei. Eine SBOM, […]
SBOM in der Praxis: 5 Erkenntnisse aus unserem IHK Vortrag
SBOM in der Praxis: Ruben Brick und Yvette Teiken zeigen, wie Sie SBOMs erstellen, in die Entwicklung integrieren und für Sicherheitsanalysen nutzen.
Warum wir uns der OIXIO Group anschließen – und was das für unsere Kunden bedeutet
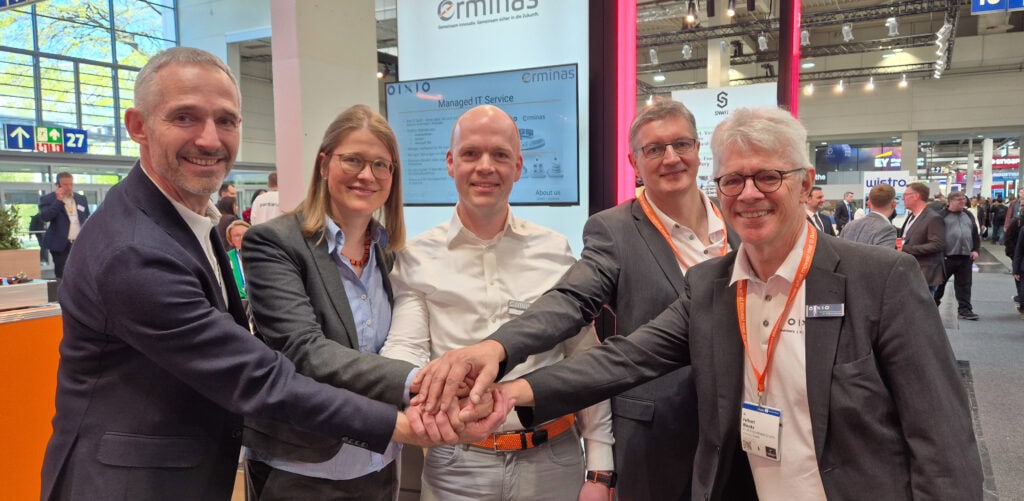
Es gibt Entscheidungen, die man aus einer Situation trifft und solche, die man mit Weitsicht trifft, weil man sieht, wohin die Reise geht. Unsere gehört in die zweite Kategorie. Seit dem 1. Juli 2026 ist die erminas GmbH Teil der OIXIO Group, und ab heute treten wir auch nach außen so auf. Wir möchten in […]
CVD: So gehen Sie professionell mit Sicherheitslücken um
Sicherheitslücken lassen sich nie vollständig vermeiden. Das gilt für Webanwendungen ebenso wie für vernetzte Geräte, APIs, Cloud-Dienste, IoT-Plattformen oder Gateways. Entscheidend ist deshalb nicht nur, wie sicher Systeme entwickelt werden, sondern auch, wie ein Unternehmen reagiert, wenn eine Schwachstelle entdeckt wird. Genau hier setzt ein professioneller CVD-Prozess an. Unter Coordinated-Vulnerability-Disclosure (CVD) versteht man den systematischen […]
Cybersicherheit ist nicht nur etwas für Tech-Giganten – KMU müssen jetzt handeln
Cybersicherheit betrifft uns alle – auch kleine und mittlere Unternehmen Ich schreibe diesen Artikel als Gründer und Inhaber eines kleinen bis mittleren Softwareunternehmens. Bei erminas entwickeln wir Software für die industrielle Digitalisierung. Unsere Lösungen werden von Kunden in produktiven Umgebungen eingesetzt – und das bedeutet Verantwortung. Verantwortung für funktionierende Systeme, für Sicherheit und für Vertrauen. […]
Ein Tag im Leben eines Azubis bei erminas
Der echte Alltag bei erminas In vielen Unternehmen gibt es diese Azubi-Porträts, in denen alles perfekt läuft. Der Azubi kommt um Punkt acht ins Büro, arbeitet an spannenden Projekten, lernt nebenbei fünf neue Technologien und geht abends erfüllt nach Hause. Die Realität sieht meistens anders aus – und bei uns sowieso, weil schon die Grundannahme […]
Mehr als Code: Messen Vertrieb und Kundenkontakt in der Ausbildung
Programmieren ist nur die halbe Miete Ein hartnäckiges Missverständnis über IT-Berufe: Wer Fachinformatiker wird, tippt den ganzen Tag Code. Kopfhörer auf, Welt aus, Zeile für Zeile. Die Realität? Programmieren macht vielleicht die Hälfte der Arbeit aus – oft weniger. Der Rest ist Kommunikation, Abstimmung, Zuhören. Verstehen, was der Kunde wirklich braucht. Erklären, warum etwas länger […]
Von der Ausbildung zum Kammersieger: Im Gespräch mit Franz
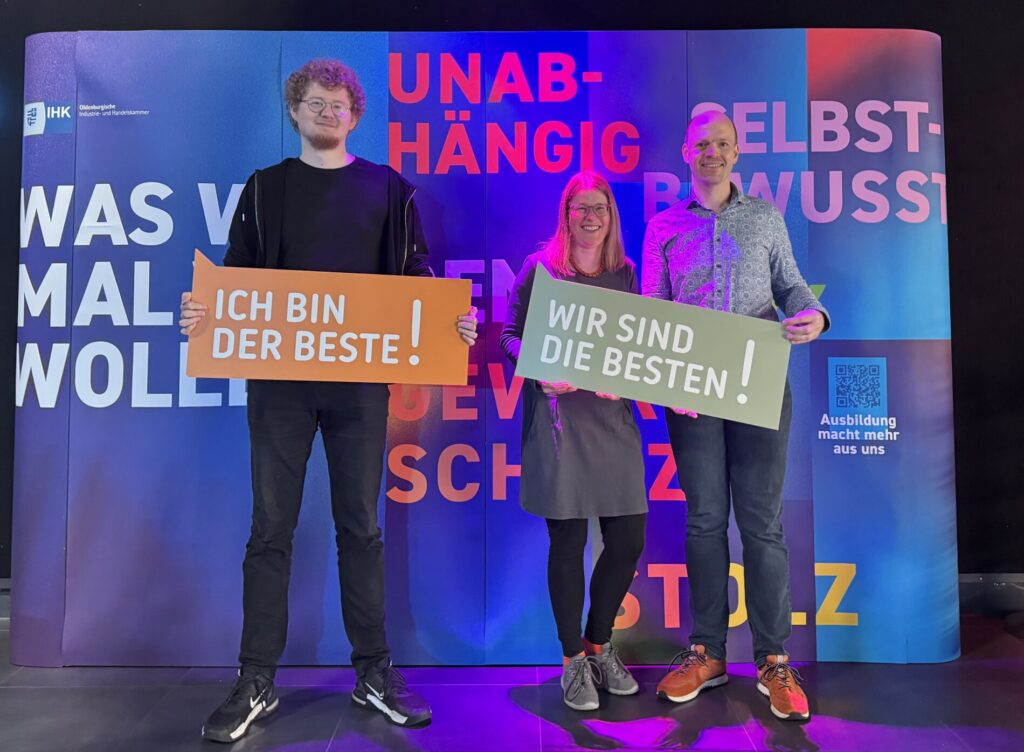
Wir haben Grund zum Feiern, denn unser Franz hat seine Ausbildung zum Fachinformatiker nicht nur bestanden. Er hat sie als Kammersieger der IHK Oldenburg abgeschlossen. Das bedeutet, er hat das beste Prüfungsergebnis in seinem Ausbildungsberuf im gesamten Bezirk erzielt. Eine Wahnsinnsleistung! Wir haben uns mit Franz zusammengesetzt und über seinen Weg, die Ausbildung bei erminas […]
Wie ein Stück Fabrikhalle auf unseren Messestand kommt
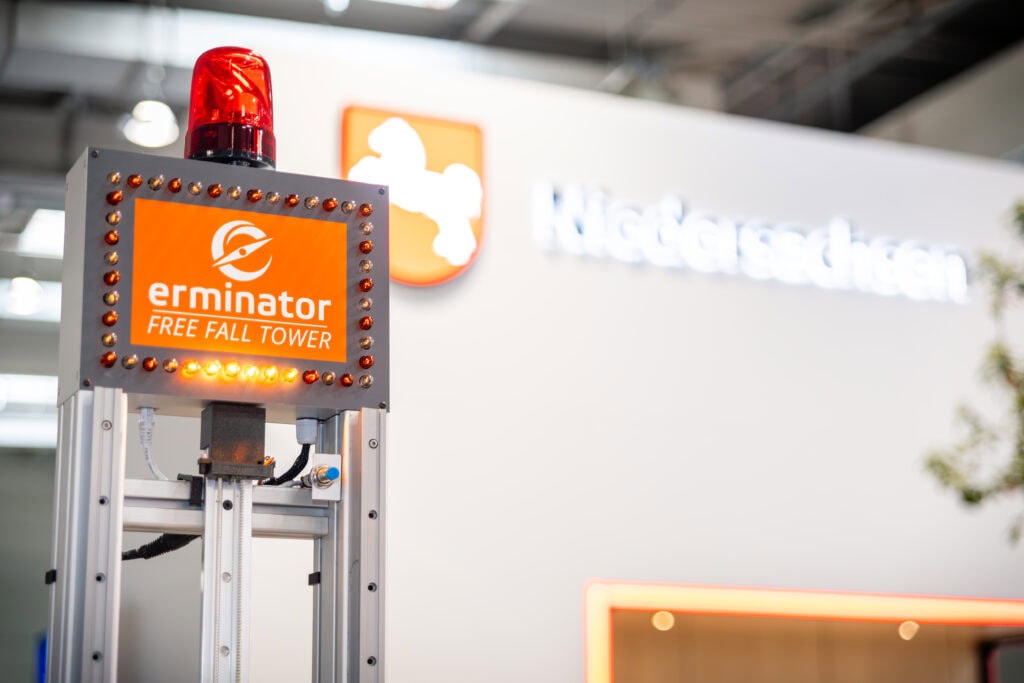
Industrielle Prozesse und Softwarelösungen bleiben im Alltag meist unsichtbar – verborgen in Schaltschränken, Produktionslinien oder der Cloud. Auf Messen holen wir diese Technik an die Oberfläche: Unser Freefalltower-Exponat überträgt industrielle Abläufe in ein kompaktes, anschauliches Format und zeigt, wie Hardware, Steuerung und Software in Echtzeit zusammenarbeiten. Ziel ist es, industrielle Digitalisierung verständlich und greifbar zu […]
CVEs, CWEs und SBOMs: Grundlagen für modernes Schwachstellenmanagement
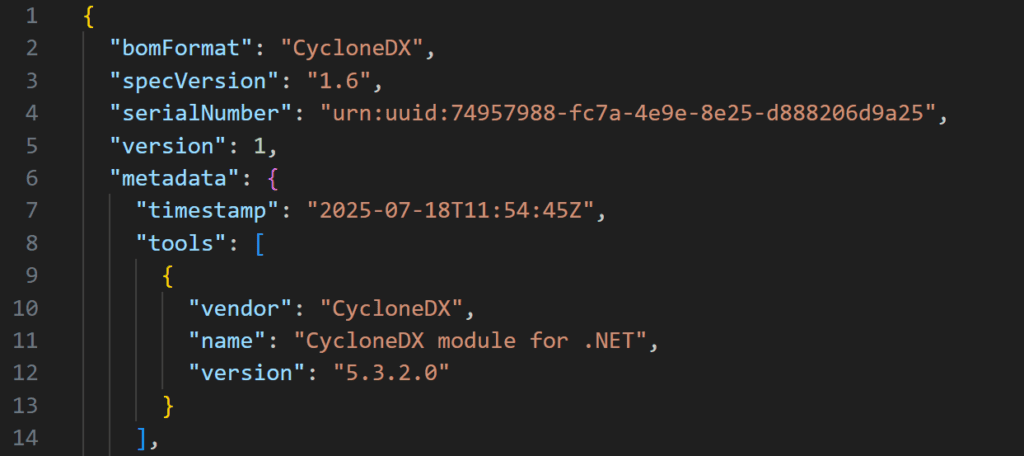
In einer zunehmend digitalisierten Welt wird Software immer komplexer. Anwendungen bestehen aus zahlreichen Bibliotheken und Abhängigkeiten, die Sicherheitsrisiken bergen können. Mit dem Cyber Resilience Act (CRA) sind Unternehmen verpflichtet, ihre gesamte Software Supply Chain transparent und sicher zu gestalten. SBOMs, CVEs und CWEs bilden dabei die Grundlage für ein modernes Schwachstellenmanagement, aber wie hängt das […]